Review code do AI tạo không bắt đầu bằng câu hỏi “AI này có giỏi không?”, mà bằng câu hỏi “thay đổi này làm gì với dự án của mình?”. Một đoạn code trông hợp lý vẫn có thể gọi nhầm API, bỏ sót trường hợp biên, thêm dependency không cần thiết hoặc sửa một tệp ngoài phạm vi yêu cầu.
Cách an toàn là xem đầu ra AI như đề xuất từ một cộng tác viên chưa hiểu hết hệ thống. Bạn đọc phần thay đổi, kiểm tra trong phạm vi nhỏ và chỉ merge khi có bằng chứng phù hợp. Quy trình này áp dụng cho cả gợi ý vài dòng lẫn agent sửa nhiều tệp.
Xác định mức rủi ro trước khi đọc từng dòng
Không phải thay đổi nào cũng cần cùng mức kiểm tra. Sửa màu của một nút khác với đổi logic đăng nhập hoặc migration cơ sở dữ liệu. Trước tiên, hãy trả lời ba câu:
- Code có thể đọc, ghi hoặc xóa dữ liệu nào?
- Code có gọi mạng, chạy lệnh hệ thống hoặc dùng quyền quản trị không?
- Nếu sai, có thể hoàn tác bằng một commit hay cần khôi phục dữ liệu?
Đây là một threat model tối giản: xác định tài sản, đường tác động và hậu quả. Thay đổi liên quan đến xác thực, thanh toán, secret, triển khai hoặc dữ liệu người dùng cần mức review cao hơn.
Đừng chạy code để “xem nó làm gì” khi chưa biết phạm vi. Script cài đặt có thể thực thi hook; migration có thể sửa dữ liệu ngay lần đầu. Hãy đọc trước, chạy sau.
Tạo một điểm quay lại rõ ràng
Trước khi áp dụng đề xuất lớn, lưu công việc hiện tại và tạo nhánh riêng. Nếu bạn chưa quen quy trình này, bài Git và GitHub cơ bản giải thích commit, branch và lịch sử thay đổi.
Một điểm quay lại nên có:
- Trạng thái làm việc sạch hoặc các thay đổi cũ đã được lưu riêng.
- Một nhánh chỉ phục vụ một mục tiêu cụ thể.
- Bản sao hoặc backup phù hợp nếu code sắp chạm dữ liệu.
- Ghi chú ngắn về hành vi hiện tại để so sánh sau khi sửa.
Điểm quay lại chỉ giới hạn thiệt hại khi giả định sai. Với migration, hạ tầng hoặc lệnh xóa, một commit Git không khôi phục được trạng thái bên ngoài; cần kế hoạch rollback riêng.
Đọc diff theo ý định, không theo độ dài
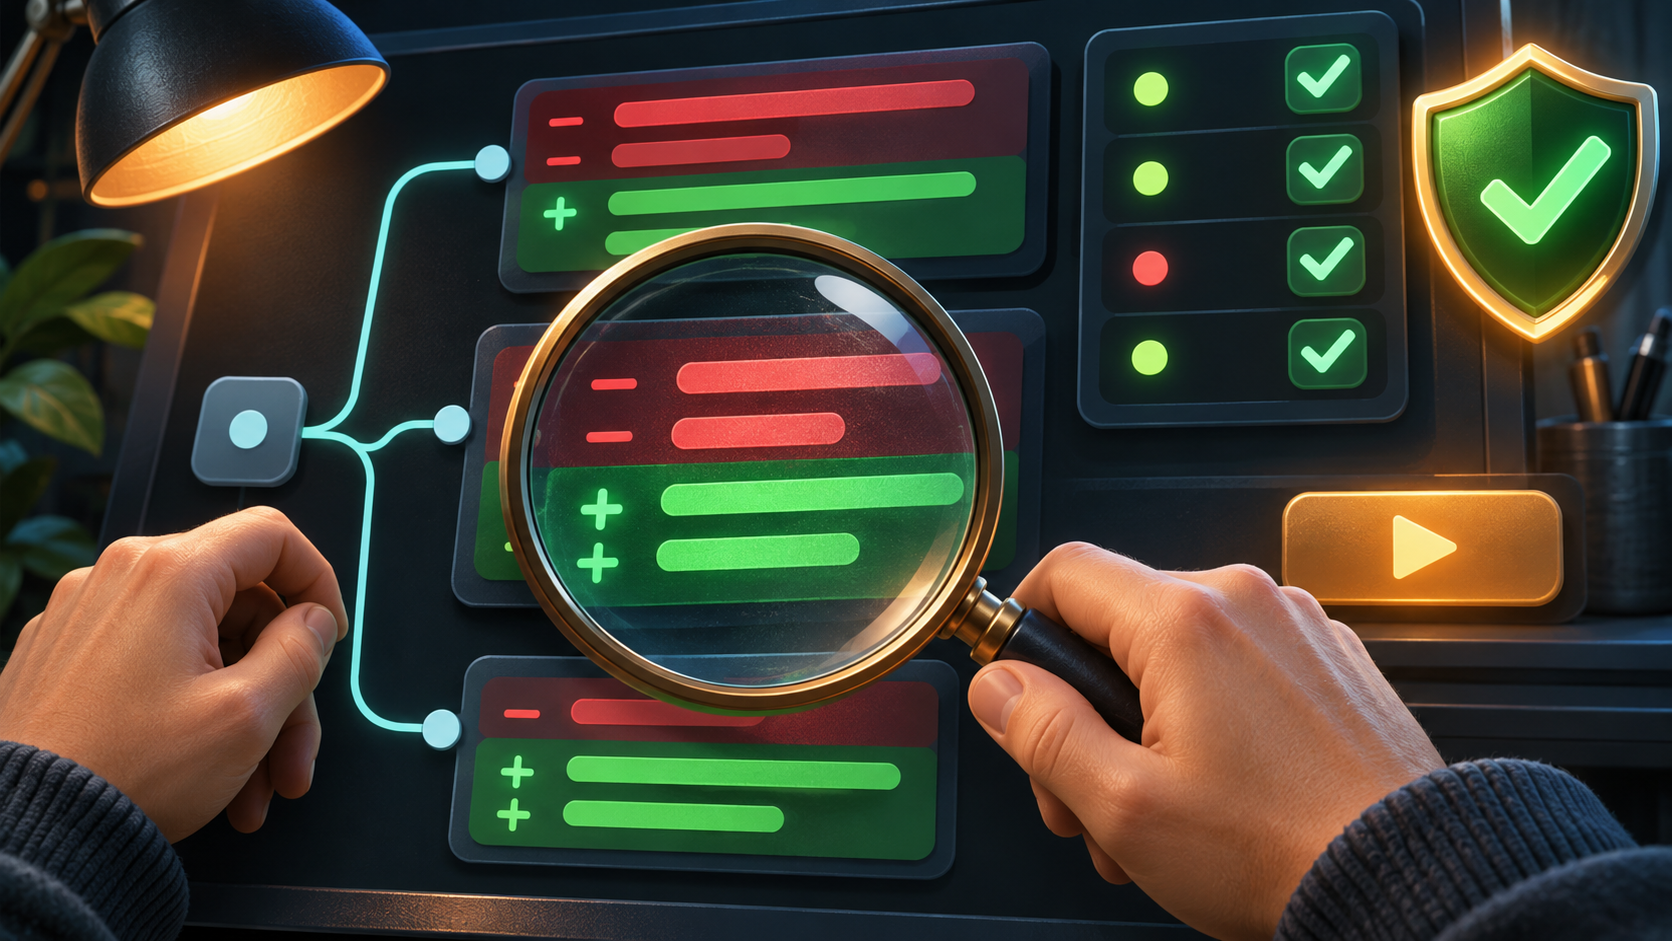
Mở diff để chỉ nhìn phần được thêm, xóa hoặc sửa. GitHub mô tả tab Files changed là nơi xem từng thay đổi, đánh dấu tệp đã đọc và kiểm tra cả diff dependency. Ngay cả khi làm một mình, diff vẫn giúp tách đề xuất mới khỏi phần code quen thuộc.
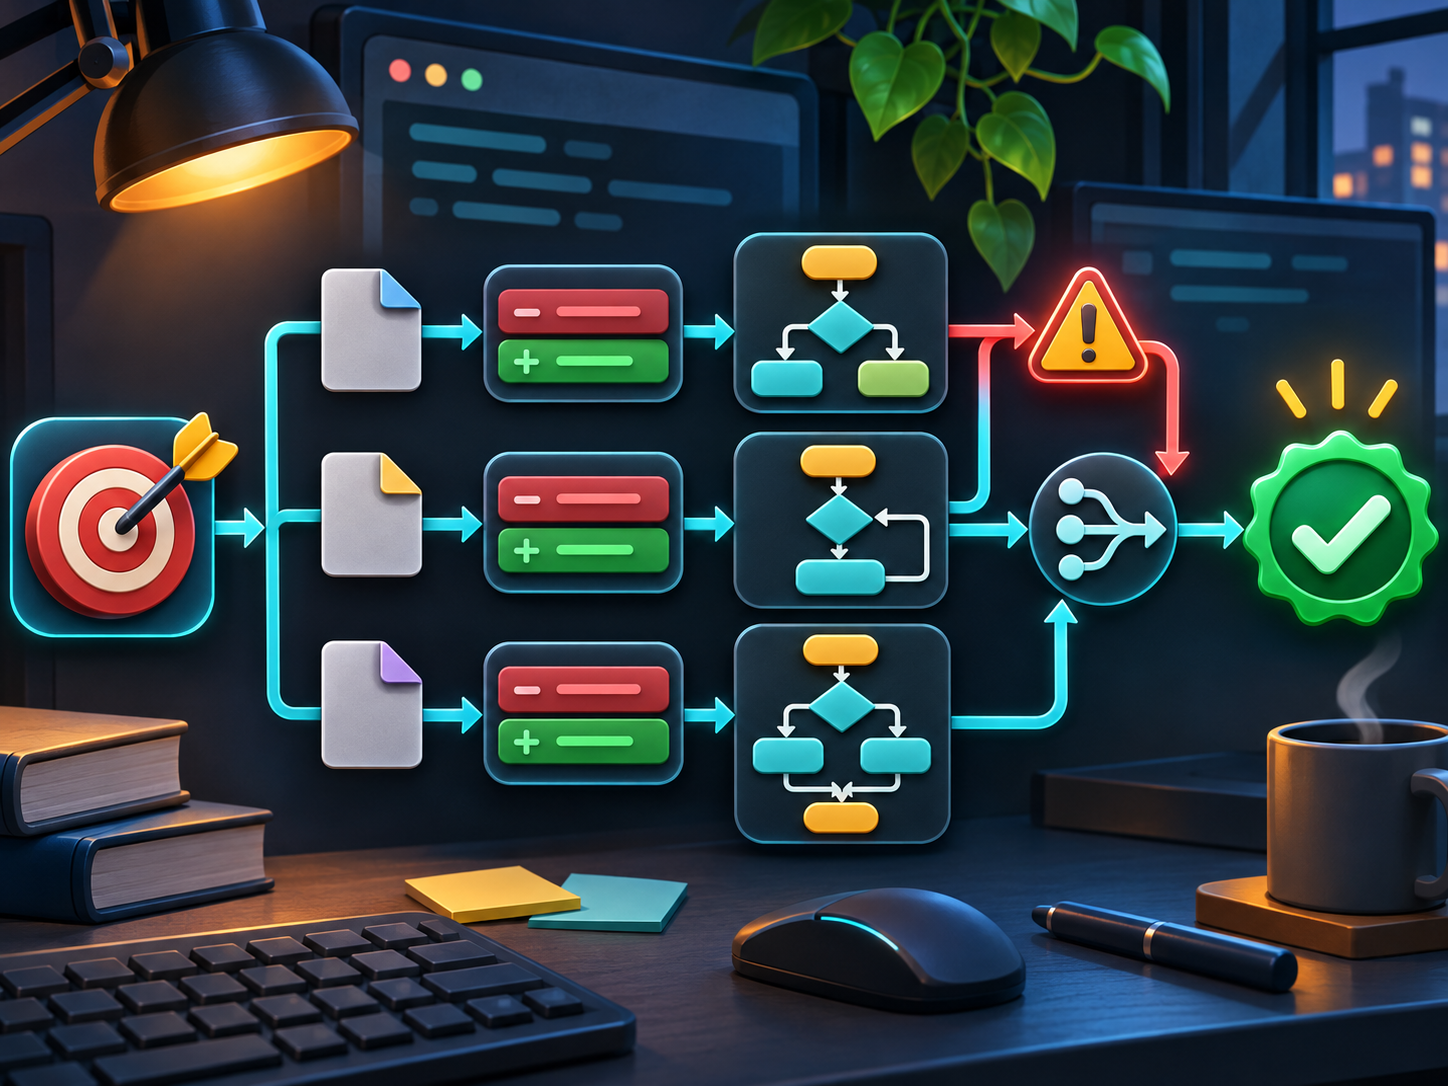
Đọc theo thứ tự sau:
- Viết một câu mô tả kết quả mong đợi.
- Đối chiếu danh sách tệp thay đổi với câu đó.
- Tìm thay đổi ngoài phạm vi, code bị xóa và cấu hình bị sửa.
- Đọc luồng chính từ đầu vào đến đầu ra.
- Kiểm tra nhánh lỗi, dữ liệu rỗng, quyền truy cập và hành vi khi dịch vụ bên ngoài thất bại.
Nếu yêu cầu chỉ là “thêm kiểm tra email” nhưng diff đồng thời thay package, đổi workflow CI và viết lại module người dùng, hãy tách nhỏ hoặc yêu cầu AI giải thích từng phần. Thay đổi nhỏ, tập trung thường dễ kiểm chứng và dễ hoàn tác hơn.
Dùng ví dụ để kiểm tra logic, không chỉ cú pháp
Giả sử AI tạo hàm tính tổng đơn hàng và chỉ kiểm tra quantity > 0. Code có thể đúng với ví dụ đẹp nhưng sai khi giá là chuỗi, số lượng là số thập phân hoặc mã giảm giá hết hạn.
Hãy viết vài ví dụ trước khi chạy:
- Một trường hợp hợp lệ thông thường.
- Giá trị ở ranh giới, như
0, chuỗi rỗng hoặc danh sách không có phần tử. - Dữ liệu sai kiểu hoặc thiếu trường.
- Một lỗi từ hệ thống bên ngoài.
Đọc code và dự đoán kết quả của từng trường hợp. Bước này kiểm tra quy tắc nghiệp vụ thay vì chỉ thấy code “trông đúng”. OWASP Code Review Guide cũng coi xác thực đầu vào, phân quyền, secret và logic nghiệp vụ là các vùng cần xem xét.
Nếu phát hiện lỗi nhưng chưa hiểu nguyên nhân, dùng quy trình trong bài debug lỗi code cơ bản: tái hiện bằng đầu vào nhỏ, quan sát thông báo, khoanh vùng rồi mới sửa.
Soi kỹ dependency, script và secret
AI có thể đề xuất một thư viện cho việc vài dòng code đã làm được. Mỗi dependency mới mở rộng bề mặt cần cập nhật. Khi manifest hoặc lockfile thay đổi, hãy hỏi:
- Thư viện này giải quyết việc gì và dự án đã có lựa chọn tương đương chưa?
- Tên package có đúng chính tả và đến từ nguồn chính thức không?
- Phiên bản được khóa thế nào, giấy phép có phù hợp không?
- Script cài đặt hoặc hook nào sẽ chạy?
- Lockfile thay đổi có khớp với manifest không?
Đừng bỏ qua cấu hình, workflow CI và script shell. Đây là nơi lệnh có quyền rộng hoặc bước tải mã từ mạng dễ bị che khuất.
Tiếp theo, tìm token, mật khẩu, khóa riêng, chuỗi kết nối và URL nội bộ. Secret không nên nằm trực tiếp trong code hay commit. GitHub push protection có thể chặn một số credential trước khi được đẩy lên kho mã, nhưng công cụ quét không thay thế việc đọc diff. Nếu secret đã bị commit, xóa chuỗi khỏi tệp là chưa đủ; cần thu hồi và cấp lại secret đó.
Chạy trong phạm vi nhỏ và quan sát tác động
Khi đã hiểu diff, bắt đầu trong môi trường phát triển hoặc sandbox. Dùng dữ liệu giả, tài khoản quyền thấp và dịch vụ test. Bài VS Code và môi trường code đầu tiên cung cấp nền tảng trước khi chạy lệnh do AI đề xuất.
Trình tự kiểm tra có thể đi từ rẻ đến đắt:
- Chạy formatter, linter hoặc type checker của dự án.
- Chạy unit test liên quan trực tiếp đến phần sửa.
- Chạy toàn bộ test suite nếu thay đổi có ảnh hưởng rộng.
- Build ứng dụng và kiểm tra log cảnh báo.
- Thử thủ công luồng chính cùng một vài trường hợp lỗi.
Đừng chỉ hỏi “test có xanh không?”. Hãy xem test nào chạy và có bao phủ hành vi mới không. Code có thể vượt qua test cũ vì chưa có test cho trường hợp vừa thêm. Hướng dẫn GitHub Copilot khuyên kết hợp pull request, test, code scanning và secret scanning.
Chỉ merge khi giải thích được thay đổi
Bạn chưa cần nhớ mọi cú pháp, nhưng phải giải thích được code nhận đầu vào gì, đổi trạng thái nào, có tác động bên ngoài nào và thất bại ra sao. Nếu chưa hiểu đoạn quan trọng, hãy tra tài liệu hoặc nhờ người khác review; đừng dùng chính AI làm bằng chứng duy nhất rằng code an toàn.
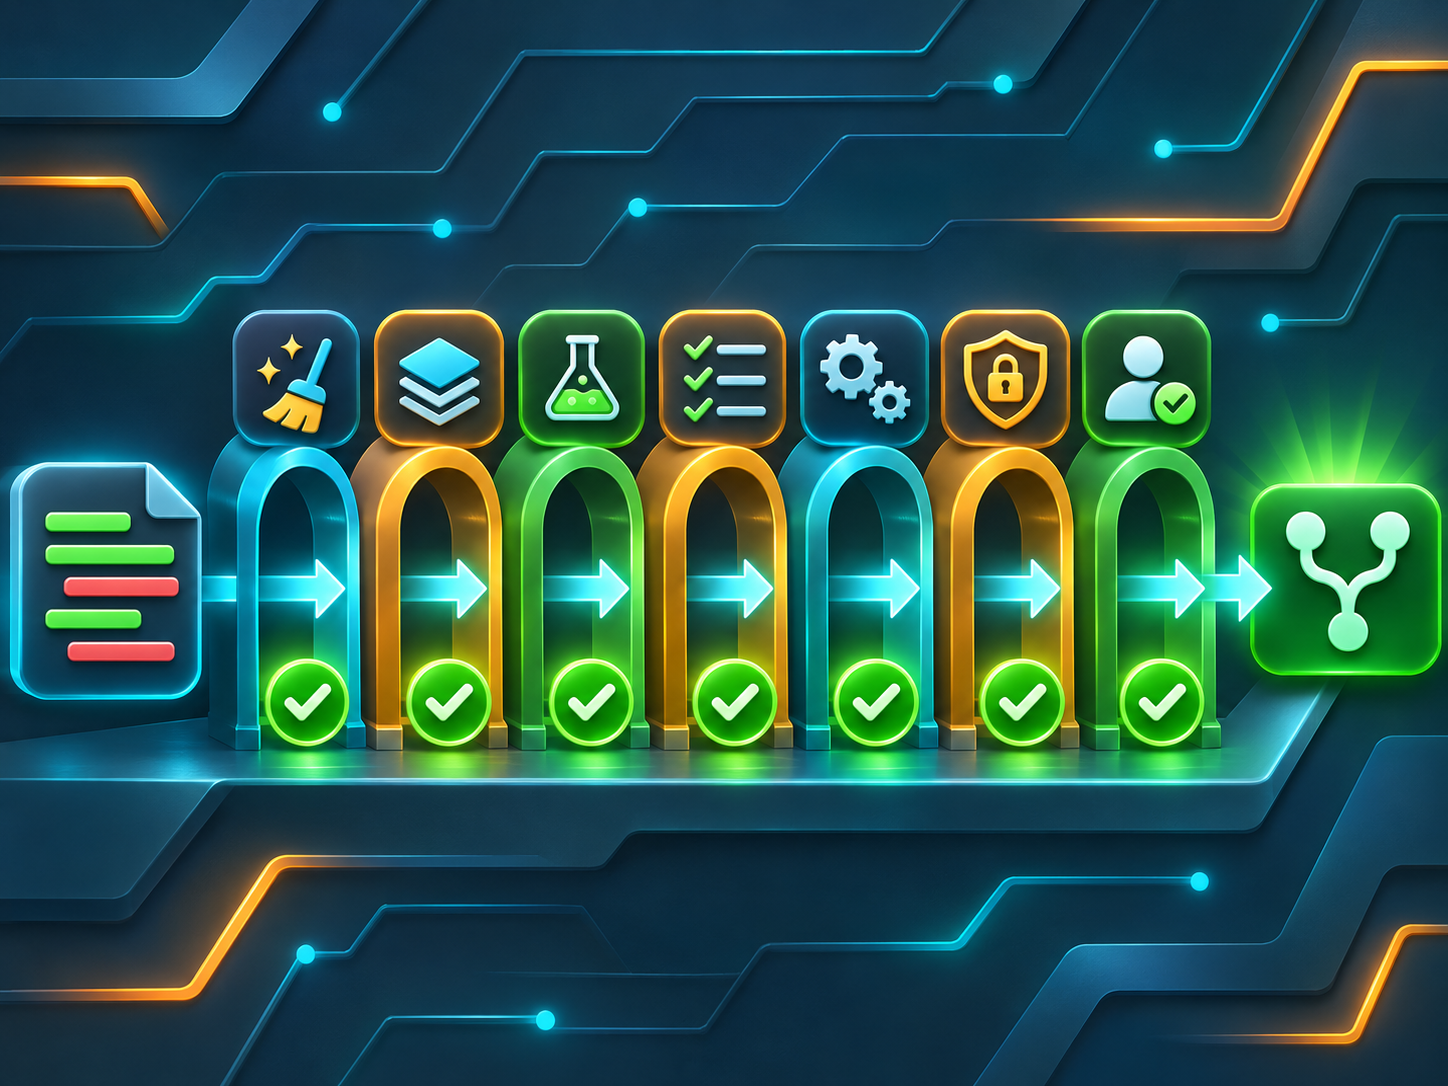
Trước khi merge, tự kiểm tra lần cuối:
- Diff chỉ chứa thay đổi phục vụ mục tiêu đã nêu.
- Không có secret, log nhạy cảm hoặc quyền rộng không cần thiết.
- Dependency và script mới đã được xác minh.
- Luồng chính, trường hợp biên và lỗi đã được thử.
- Test, build và kiểm tra bảo mật phù hợp đã chạy.
- Có cách rollback thực tế nếu lỗi xuất hiện sau khi merge.
- Với vùng nhạy cảm, đã có một người phù hợp review độc lập.
AI có thể viết code nhanh, nhưng không làm giảm trách nhiệm kiểm chứng. Đọc diff, thử bằng dữ liệu nhỏ và giữ đường lui giúp bạn tận dụng AI mà vẫn hiểu dự án đang thay đổi thế nào.
Để lại một bình luận